தொழில்நுட்பம் வேகமாக வளர்ச்சி அடைந்து வரும் நிலையில், அதை பயன்படுத்தி மோசடி செய்யும் சைபர் குற்றவாளிகளும் அசுர வேகத்தில் வளர்ச்சியடைந்து வருகின்றனர். வளர்ந்து வரும் தொழில்நுட்பத்தைப் பயன்படுத்தி நுணுக்கமான வழிகளில் மோசடிகளை அரங்கேற்றுகிறார்கள். எனவே, நாம் தொழில்நுட்ப வளர்ச்சியை பயன்படுத்தும்போது, எப்போது எந்த வடிவில் ஆபத்து வரும் என்பதை கணிக்க முடியாத நிலை உள்ளது.
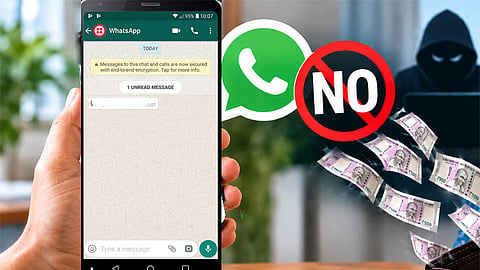
அந்த வகையில், கடந்த சில மாதங்களாக வாட்ஸ்அப் வாயிலாக தகவல் அனுப்பி, மக்களின் பணத்தை சுருட்டும் சைபர் குற்றவாளிகள் பெருகி வருகின்றனர். இந்த புதிய மோசடியானது கேள்வி-பதில் வடிவத்தில் வருகிறது. அதற்கு Yes அல்லது No என்று பதிலளித்தாலோ, அல்லது லிங்கை கிளிக் செய்தாலோ, அதன்மூலம் அந்த பயனர்களின் வங்கிக் கணக்கில் எளிதாக ஊடுருவி பணத்தை திருடிவிடுகிறார்கள்.
அதாவது, முன்பின் தெரியாத நபர்கள் முதலில் சாதாரண மெசேஜ் அனுப்புவார்கள். எப்படி இருக்கிறீர்கள்? நலமாக இருப்பீர்கள் என நம்புகிறேன் என தகவல் அனுப்புவார்கள். அதைத் தொடர்ந்து இவரைத் தெரியுமா? என ஒரு மங்கலான புகைப்படத்தை அனுப்புவார்கள். இவ்வாறு அடுத்தடுத்து தகவல் வந்தால், அவர் யாராக இருக்கும் என்ற ஆர்வத்தில் அந்த படத்தை ஓபன் செய்யத்தோன்றும். ஆனால், அந்த படத்தை கிளிக் செய்தால் போதும், வங்கிக் கணக்கில் இருக்கும் பணத்தை சைபர் குற்றவாளிகள் முழுமையாக சுருட்டிவிடுவார்கள். இதுபற்றி சைபர் பாதுகாப்புத் துறை எச்சரிக்கை விடுத்துள்ளது.
இதேபோல் பயனரின் வங்கிக் கணக்கில் இருந்து குறிப்பிட்ட தொகை பிடித்தம் செய்யப்பட்டுள்ளதாக கூறி வாட்ஸ்அப்பில் மெசேஜ் அனுப்பி, பதில் கேட்பதுபோல் ஆப்சன் கொடுப்பார்கள். அதற்கு பதிலளித்தாலோ, லிங்கை கிளிக் செய்தாலோ, வங்கி கணக்கில் உள்ள மொத்த பணமும் காலியாகிவிடும்.
இந்த புதிய மோசடியில் சிக்காமல் இருக்க பொதுமக்கள் தங்கள் வாட்ஸ்அப் தகவல்களை கையாளும்போது மிகுந்த கவனமாக இருக்கவெண்டும்.
தெரியாத நபர்களிடமிருந்து வரும் படங்களைப் பதிவிறக்கம் செய்வது, அவர்களின் மெசேஜ்-க்கு பதில் அளிப்பது, லிங்குகளை கிளிக் செய்வது மிகுந்த ஆபத்தானது. இவ்வாறு செய்வதால் அவர்களின் ஸ்மார்ட்போனில் அவர்களுக்கு தெரியாமலேயே தீங்கிழைக்கும் சைபர் மோசடி செயலியும் இன்ஸ்டால் ஆகிவிடும். இந்த செயலியானது வங்கிச் செயலிகளுக்குள் ஊடுருவி, கடவுச்சொற்களைத் திருடி, அதில் உள்ள பணத்தை பரிமாற்றம் செய்ய மோசடியாளர்களுக்கு துணைபுரியலாம்.
இந்த வாட்ஸ்அப் மோசடி குறித்து ஹைதராபாத் நகர காவல் ஆணையர் வி.சி. சஜ்ஜனார் சமீபத்தில் எக்ஸ் தளத்தில் ஒரு எச்சரிக்கை பதிவை வெளியிட்டுள்ளார். எக்ஸ் தளத்தில் பதிவட்ட அந்த வீடியோ பதிவில், இந்த மோசடியை "தானாகவே செயல்படுத்தப்படும் கோப்புத் தாக்குதல்" (auto-execution file attack) என்று விவரித்துள்ளார். இந்த சைபர் மோசடியால் பாதிக்கப்பட்ட ஒருவரது வழக்கையும் மேற்கோள் காட்டியுள்ளார்.
ஓடிபி எண் பகிராத போதிலும், சந்தேகத்திற்குரிய லிங்குகளை கிளிக் செய்யாத போதிலும் ஒருவரின் வாழ்நாள் சேமிப்பு சில நொடிகளில் பறிபோய் இருக்கிறது என்று கூறியுள்ள ஆணையர் சஜ்ஜனார், பொதுமக்கள் எச்சரிக்கையாக இருக்க வேண்டும் என்றும் அறிவுறுத்தியிருக்கிறார்.
* வாட்ஸ்அப்பில் முகம் தெரியாத நபர்களிடம் இருந்து வரக்கூடிய மெசேஜ்களுக்கு பதில் அளிக்க வேண்டாம். தெரியாத அல்லது சந்தேகத்திற்குரிய வங்கி எண்களிலிருந்து வரும் செய்திகளுக்கு "YES", "NO" அல்லது வேறு எந்தப் பதிலையும் ஒருபோதும் அனுப்ப வேண்டாம்.
* தகவல் அனுப்பியவரை பிளாக் செய்து, அந்த நபர் அனுப்பிய மெசேஜை உடனடியாக நீக்கிவிடவேண்டும்.
* வங்கியின் அதிகாரப்பூர்வ மொபைல் செயலி அல்லது இணையதளத்தைப் பயன்படுத்தி உங்கள் வங்கிக் கணக்கு இருப்பு அல்லது சமீபத்திய பரிவர்த்தனைகளைச் சரிபார்க்கவேண்டும்.
* டெபிட் கார்டு/கிரெடிட் கார்டு அல்லது வங்கிப் புத்தகத்தில் அச்சிடப்பட்டிருக்கும் வாடிக்கையாளர் சேவை எண்ணைப் பயன்படுத்தி வங்கியைத் தொடர்புகொண்டு தகவல் தெரிவிக்கவும்.
* மோசடி நடந்ததாக சந்தேகம் ஏற்பட்டாலோ அல்லது பணத்தை இழந்திருந்தாலோ, உடனடியாக தேசிய சைபர் குற்ற உதவி எண்ணான 1930-ல் தொடர்பு கொள்ளலாம், அல்லது https://cybercrime.gov.in/home என்ற இணையதளத்தின் வாயிலாக புகார் அளிக்கலாம்.
